
1 8 8 Integracin del proceso de aseguramiento
- Slides: 14
1. 8. 8 Integración del proceso de aseguramiento Los Indicadores Clave de Meta (KGI) para la integración del proceso de aseguramiento pueden incluir: • No existen fallas en la protección de los activos de información • Se eliminan superposiciones innecesarias en la seguridad • Las actividades de aseguramiento están perfectamente integradas • Los roles y las responsabilidades están bien definidos • Los encargados de proporcionar el aseguramiento entienden la relación con otras áreas de aseguramiento • Todas las funciones de aseguramiento están identificadas e incluidas en la estrategia ©Copyright 2013 ISACA. Todos los derechos reservados.
1. 9 Visión General de la Seguridad de la Información • ¿Qué es estrategia? Kenneth Andrews define estrategia corporativa como: “El patrón de decisiones en una compañía que determina y revela sus objetivos, propósitos o metas, produce las principales políticas y planes para conseguir las metas y define el rango de negocios que la compañía seguirá, el tipo de organización económica y humana que es o intenta ser, y la naturaleza de la contribución económica o no-económica que busca entregar a sus accionistas, empleados, clientes y comunidades” ©Copyright 2013 ISACA. Todos los derechos reservados.
1. 9 Visión General de la Seguridad de la Información • Una estrategia de seguridad de la información: — Declara objetivos/propósitos/metas — Delinea las políticas y planes principales para asegurar objetivos/propósitos/metas — Define: • El rango de negocios • Estado deseado para los negocios — Entrega la base para un plan de acción • Los planes de acción deben ser formulados basándose en los recursos y obligaciones disponibles. • Los planes de acción deben contener provisiones para el monitoreo y métricas para determinar el nivel de éxito ©Copyright 2013 ISACA. Todos los derechos reservados.
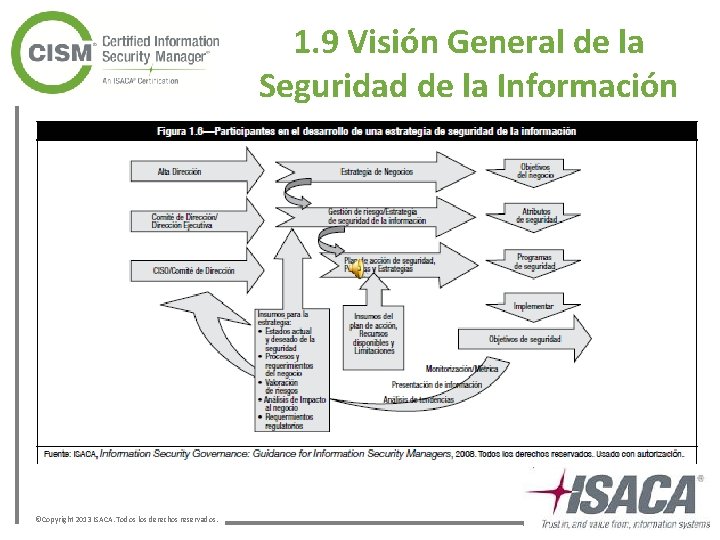
1. 9 Visión General de la Seguridad de la Información ©Copyright 2013 ISACA. Todos los derechos reservados.
1. 10. 1 Dificultades comunes • • Exceso de Confianza Optimismo Anclaje Tendencia al “status quo” Contabilidad Mental Instinto Gregario Falso Consenso ©Copyright 2013 ISACA. Todos los derechos reservados.
1. 11 Objetivos de la Estrategia de Seguridad de la Información • El objetivo de desarrollar una estrategia de seguridad de la información: — Se deben definir — Deben estar acompañados por el desarrollo de métricas para determinar si los objetivos serán alcanzados. ©Copyright 2013 ISACA. Todos los derechos reservados.
1. 11 Objetivos de la Estrategia de Seguridad de la Información • Las seis metas del gobierno son: — Alineación estratégica — Gestión efectiva de riesgos — Entrega de valor — Gestión de recursos — Gestión del desempeño — Integración de Procesos de Aseguramiento ©Copyright 2013 ISACA. Todos los derechos reservados.
1. 1 La meta de la seguridad de la información es: • Proteger los activos de información de la organización. • Para asegurar esta meta, la información relevante debe ser: — Localizada — Clasificada — Etiquetada — Protegida de acuerdo a su etiquetado ©Copyright 2013 ISACA. Todos los derechos reservados.
1. 11. 2 Definición de objetivos • La estrategia de seguridad de la información es la base de un plan de acción para asegurar el logro de los objetivos de seguridad. • Los objetivos de largo plazo deben ser en términos de un “Estado Deseado”. • Deben reflejar la visión bien articulada de los resultados deseados de un programa de seguridad. • Los objetivos de la estrategia de seguridad de la información también deben establecerse en términos de metas específicas para apoyar mejor las actividades de negocio. ©Copyright 2013 ISACA. Todos los derechos reservados.
1. 11. 2 Definición de objetivos • Vínculos de Negocios: — Pueden iniciar desde la perspectiva de los objetivos específicos de una determinada línea de negocio. — Deben tomar en consideración todos los flujos de información que son críticos para asegurar la continuidad de operaciones. — Pueden descubrir los problemas de seguridad de la información a nivel operativo. ©Copyright 2013 ISACA. Todos los derechos reservados.
1. 11. 3 El estado deseado • El estado deseado comprende una “fotografía” de todas las condiciones relevantes en un punto del tiempo en el futuro: — Incluyendo personas, procesos y tecnologías. • Un “Estado deseado de seguridad” debe ser definido en términos de atributos, características y resultados: — El desarrollo de la estrategia tendrá límites sobre los tipos de métodos de aplicación a considerar. ©Copyright 2013 ISACA. Todos los derechos reservados.
1. 11. 3 El estado deseado • El estado deseado de acuerdo a COBIT: — "La protección de los intereses de aquellos que confían en la información, procesos, sistemas y comunicaciones que manipulan, almacenan y entregan la información, de cualquier daño resultante de fallas de disponibilidad, confidencialidad e integridad“ — Focalizada en los procesos relacionados con TI desde las perspectivas de Gobierno TI, gestión y control. ©Copyright 2013 ISACA. Todos los derechos reservados.
1. 11. 3 El estado deseado de la seguridad puede ser definido como el logro de algún nivel específico de Capability Maturity Model (CMM): 0. Inexistente-No hay reconocimiento de la organización de necesidad de seguridad 1. Provisional—Los riesgos se consideran de modo provisional 2. Repetible pero intuitivo—Entendimiento emergente del riesgo y la necesidad de la seguridad 3. Proceso definido—Política de gestión de riesgos/conciencia sobre la seguridad en toda la empresa 4. Administrado pero cuantificable—Procedimiento establecido de gestión de riesgos, roles y responsabilidades asignados; se cuenta con políticas y normas 5. Optimizado—Procesos implementados, monitoreados y administrados en toda la organización ©Copyright 2013 ISACA. Todos los derechos reservados.
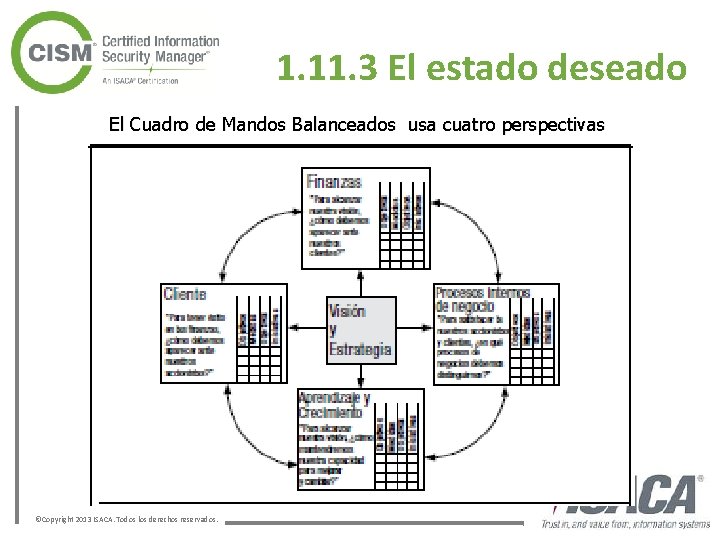
1. 11. 3 El estado deseado El Cuadro de Mandos Balanceados usa cuatro perspectivas ©Copyright 2013 ISACA. Todos los derechos reservados.